信息技术产品服务安全体系认证证书办理指南与技术咨询
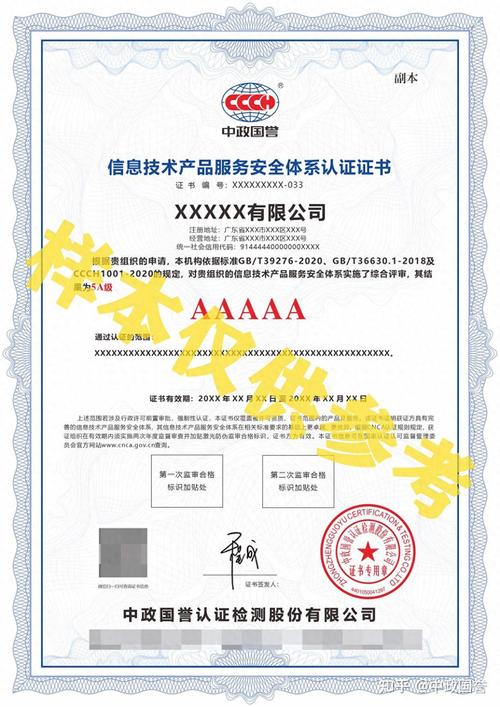
一、认证概述
信息技术产品服务安全体系认证(通常依据ISO/IEC 27001信息安全管理体系、ISO/IEC 20000信息技术服务管理体系或CCRC信息安全服务资质等标准)是证明企业产品与服务在安全性、可靠性和合规性方面达到特定要求的第三方认证。该证书可用于投标、市场宣传、客户信任建立等场景。办理流程主要包括以下环节:
二、办理前准备
- 明确认证类型:根据业务需要选择适用的认证标准。常见选项包括:
- ISO/IEC 27001(信息安全管理体系)
- ISO/IEC 20000(信息技术服务管理体系)
- CCRC信息安全服务资质(中国网络安全审查技术与认证中心)
- 其他行业特定认证(如等级保护测评、ISO 27701隐私信息管理体系)
- 选择认证机构:选择经国家认证认可监督管理委员会(CNCA)批准、具备相应资质的认证机构,可查询CNCA官网获取名录。
- 建立体系文件:按照所选标准要求,编制管理手册、程序文件、作业指导书及记录表单,并运行至少3个月(部分标准要求6个月)。
- 完成内部审核与管理评审:进行至少一次内部审核和管理评审,形成记录并整改不符合项。
三、正式办理流程
- 提交申请:向认证机构提交申请书、营业执照、体系文件、内审和管理评审记录等材料。
- 合同评审与受理:认证机构评审申请材料,确认认证范围,签订合同。
- 第一阶段审核(文件审核):审核组检查体系文件的符合性和完整性,提出整改意见。
- 第二阶段审核(现场审核):审核组到企业现场,通过访谈、观察、抽样等方式验证体系运行的有效性,开具不符合项报告。
- 不符合项整改:企业在规定期限内完成整改并提交证据,审核组验证关闭。
- 认证决定:认证机构技术委员会评审审核报告,作出是否颁发证书的决定。
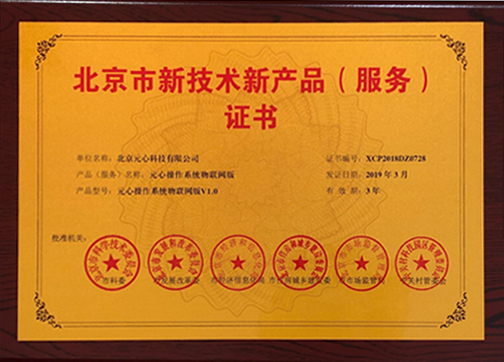
- 颁发证书:通过后颁发认证证书,有效期通常为3年,期间需接受监督审核(一般每年一次)。
四、技术咨询的价值
技术咨询机构可为企业提供以下支持:
- 差距分析:评估现有管理体系与标准要求的差距,制定整改计划。
- 体系搭建:协助编写体系文件,设计流程和记录模板。
- 内审员培训:培养企业内审员,提升自我检查能力。
- 模拟审核:在正式审核前进行模拟现场审核,提前发现并解决问题。
- 整改指导:针对审核不符合项提供专业整改建议。
- 认证机构推荐:根据企业需求和预算推荐合适的认证机构。
五、注意事项
- 认证费用包括申请费、审核费、年金等,因机构、范围、规模而异,宜提前询价并对比。
- 选择技术咨询机构时,注意其是否与认证机构存在利益冲突(部分认证机构要求咨询与认证分离)。
- 体系运行需真实有效,避免“两张皮”现象,否则现场审核易出现严重不符合。
- 证书信息可在CNCA全国认证认可信息公共服务平台查询验证。
六、
办理信息技术产品服务安全体系认证证书需经历“准备—申请—审核—整改—发证”的完整流程,周期通常为3-6个月。借助专业技术咨询可显著提高通过效率,但企业应立足自身管理实际,确保体系持续有效运行。建议提前规划,选择正规机构,并关注证书的监督审核要求,以维持认证资格。
如若转载,请注明出处:http://www.ivhwkj.com/product/58.html
更新时间:2026-11-21 21:05:56